随着金融业数字化转型的不断深入,金融机构对信息技术的依赖程度日益提高。为聚焦核心业务、降低运营成本并快速获取专业技术能力,将部分金融信息技术工作外包给专业服务商已成为行业普遍做法。金融信息技术外包在带来效率提升的也伴随着信息泄露、系统中断、合规风险等挑战。尤其是“接受金融机构委托从事金融信息技术外包服务”这一业务模式,涉及委托方与受托方之间的权利义务划分、监管合规要求以及风险管控机制,需要审慎设计与规范运作。
一、金融信息技术外包的内涵与常见模式
金融信息技术外包,是指金融机构将其信息技术系统中的规划、开发、测试、运维、灾备、数据处理等环节的一部分或全部,委托给外部专业服务商完成的行为。根据委托内容的不同,常见模式包括:信息技术系统开发与维护外包、数据中心与机房托管、云计算服务、数据加工与处理、呼叫中心与客服系统外包、灾备服务外包等。接受委托的服务商通常需要具备相应的技术资质、信息安全保障能力和行业经验。
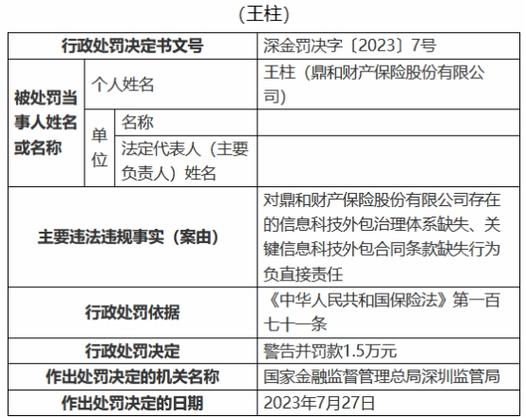
值得注意的是,金融信息技术外包并不改变金融机构对自身业务运营和风险管理的最终责任。监管规则普遍要求金融机构对外包活动承担主体责任,不能因外包而转移或减轻自身应履行的合规义务。
二、委托方与受托方的核心义务
从委托方(金融机构)角度看,其主要义务包括:制定外包战略与管理制度,开展外包服务商的准入评估与尽职调查,签订权责清晰的外包合同,持续监督外包服务质量和风险状况,制定应急预案并定期演练,确保对外包活动的审计能力,以及在必要时能够有序退出或更换服务商。
从受托方(服务商)角度看,其核心义务包括:按照合同约定提供符合质量要求的信息技术服务,遵守金融行业信息安全与数据保护相关规定,配合金融机构的监督检查和审计,及时报告重大事件和安全漏洞,不得擅自将外包业务转包或分包,并在合同终止时做好数据移交和业务衔接工作。
三、监管合规要点
金融信息技术外包受到多层次监管规则的约束。监管关注以下几方面:一是外包不得实质性转移金融机构的管理责任和风险责任;二是涉及客户信息、交易数据等敏感数据的处理须符合数据安全和个人信息保护要求;三是重要信息系统的外包须满足业务连续性管理和灾备要求;四是对外包服务商实施名单制管理和持续评估;五是跨境外包须符合数据出境安全评估等相关规定。金融机构应建立外包风险台账,明确外包分类分级标准,对高风险外包实施更为严格的管控措施。
四、主要风险与防控措施
金融信息技术外包的典型风险包括:信息泄露风险,即客户数据和业务数据在外部环境中被不当访问或使用;操作风险,即服务商人员或流程缺陷导致系统故障或操作失误;集中度风险,即多家金融机构依赖同一服务商而造成系统性隐患;合规风险,即外包安排不符合监管要求而引发处罚或声誉损失;退出风险,即合同终止时业务迁移困难或数据无法完整收回。
针对上述风险,可行的防控措施包括:在合同中明确数据所有权、保密义务、安全标准、服务水平协议(SLA)、审计权、违约责任和退出安排;对服务商实施准入审查和年度评估;建立外包活动的持续监控和事件报告机制;对敏感数据采取脱敏、加密和访问控制措施;定期开展外包风险自评估和应急演练;对转包行为设置严格限制并保留审批权。
五、
金融信息技术外包是一把双刃剑:运用得当,可以帮助金融机构降本增效、加速创新;管理不善,则可能引发数据安全事件、业务中断甚至系统性风险。接受金融机构委托从事金融信息技术外包服务的市场主体,应当充分理解金融行业的特殊监管要求,建立健全信息安全与合规管理体系;金融机构则应秉持“责任不外包、风险不外移”的原则,强化全流程外包风险管理。唯有委托方与受托方共同恪守合规底线、完善契约治理,金融信息技术外包才能在安全可靠的轨道上持续发挥其应有价值。