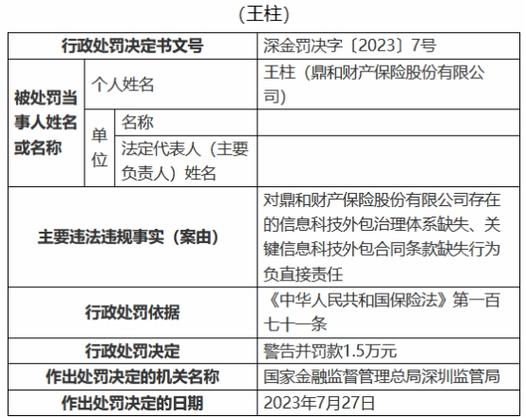
鼎和财产保险股份有限公司深圳分公司(以下简称“鼎和财险深圳”)因信息科技外包治理体系缺失等问题,被监管部门依法予以处罚。这一事件不仅暴露出个别金融机构在信息技术外包管理上的漏洞,也为整个金融行业敲响了合规经营的警钟。
一、处罚背景:外包治理缺失触及监管红线
根据监管披露的信息,鼎和财险深圳的主要违规事实包括:未建立完善的信息科技外包治理体系,对外包服务商的风险评估与持续监控不到位,以及接受金融机构委托从事金融信息技术外包服务时未能有效履行相关管理责任。这些问题违反了《银行保险机构信息科技外包风险监管办法》等相关规定,凸显出公司在快速推进数字化转型过程中,对信息安全与合规管理的忽视。
值得注意的是,鼎和财险深圳并非个例。随着金融科技蓬勃发展,越来越多的金融机构将信息技术服务委托给第三方,但部分机构只看重效率与成本,却忽视了外包带来的操作风险、数据泄露风险及合规风险。此次处罚正是监管对此类乱象的精准出击。
二、问题剖析:信息科技外包的“重灾区”
信息科技外包治理体系的缺失,绝非一朝一夕形成。从鼎和财险深圳的违规情况来看,主要存在以下核心问题:
- 治理架构虚设:未设立专门的外包管理委员会或明确的责任部门,导致外包决策、执行与监督相互脱节。
- 准入与退出机制宽松:对外包服务商的资质、安全能力、信誉等审查不严,且缺乏动态退出机制,长期合作对象一旦出现问题,极易传导至公司自身。
- 监控与审计流于形式:未定期对外包服务进行风险评估、安全测试和合规审计,无法及时发现数据泄露、系统中断等隐患。
- 被动应对自身能力不足:接受金融机构委托从事金融信息技术外包服务时,本身作为外包提供方,却未建立相应的服务质量与风险管控体系,形成“双重踩雷”。
简而言之,这种“委托-被委托”的双重关系中,鼎和财险深圳既未能做好作为发包方的管理,也未能胜任作为承包方的内部管控,最终导致监管亮剑。
三、行业警示:外包不等于“甩手掌柜”
金融行业作为数据密集型、高敏感度的领域,信息科技外包的风险远比想象中更大。一旦外包服务商发生系统故障、数据泄露或业务中断,金融机构不仅要承担经济损失,更可能面临客户信任崩溃与监管重罚。
鼎和财险深圳事件释放出三个明确信号:
- 监管趋严:金融监管部门正加大对外包风险的全流程监督,“重外包、轻管理”的时代已结束。
- 合规底线不可碰:即使未造成实际危害后果,外包治理体系缺失本身就构成违规。事后补救不如事前建设。
- 责任无法外包:外包的是服务,不能外包的是风险责任。金融机构必须时刻承担起主体责任。
四、解决之道:构建全生命周期治理体系
为避免步其后尘,金融机构应从以下几个方面完善信息科技外包治理:
1. 健全治理框架:设立董事会或高管层直接领导的外包管理组织,明确每项外包活动的责任人及权责。
2. 强化准入与尽调:对外包服务商进行严格的财务、技术、安全和规模测算,确保其具备持续稳定的服务能力。
3. 实行持续监控与评估:通过现场检查、非现场监测、渗透测试等方式,定期评估外包风险,并及时更新合作策略。
4. 完善合同与数据保护:在合同中约定数据主权、退出机制、安全事件责任等关键条款,不依赖口头承诺。
5. 建立应急与退出预案:一旦外包服务无法满足要求或发生突发事件,能够快速切换或自行承接,避免业务中断。
6、“委托-被委托”双重视角自检:作为被委托方时,严格遵守委托方要求;作为主营财险的公司,也要保证自身网络、系统符合金融行业标准。
尤其是在接受其他金融机构委托、从事金融信息技术外包时,鼎和财险深圳更应主动建立规范服务流程,这既是对客户负责,也是对自身声誉的捍卫。
五、合规为基,行稳致远
鼎和财险深圳被罚案例,是一面镜子,照见了金融科技浪潮下隐藏的外包风险暗流。它告诫所有金融机构:效率诚可贵,合规价更高。任何轻视治理体系建设的短视行为,最终都可能引来监管的重罚与市场的信任危机。
随着数字化转型不断深入,信息科技外包将继续广泛存在,监管部门仍会持续加码。只有筑牢外包治理体系这道“防火墙”,才能真正实现金融创新与安全的平衡,在竞争激烈的保险行业中行稳致远。